数字时代需筑牢工控系统“安全堤”
近日,一个自称黑暗面(DarkSide)的团体因攻击美国科洛尼尔管道运输公司(ColonialPipeline),导致美国能源基础设施遭遇了有史以来最具破坏性的网络攻击。美东多州宣布进入紧急状态,在国内掀起了囤油热潮。最终,ColonialPipeline公司不得不向黑客支付了440万美元赎金。
此后不久,日本科技巨头东芝的一家子公司公开承认受到“DarkSide”勒索软件袭击,超过740GB的数据被窃取,包括护照扫描和其他个人信息。
另据最新消息,美国最大的保险公司之一(CNAFinancialCorp.)也因遭遇勒索软件攻击,被迫支付了4000万美元赎金,以重新获得对其网络的控制权。该公司已确认这起攻击的实施者是一个名为Phoenix的组织。
自2010年伊朗“震网”事件爆发以来,世界范围内针对工业信息系统的网络攻击事件愈演愈烈。关系到国家关键基础设施建设、国防安全和经济安全的工控系统已成为网络攻击重点目标。面对数字时代新形势,应该如何筑牢工控系统的安全堤坝?在近日召开的2021第四届工业安全大会上,来自各行各业的专家对此进行了深入探讨。
可信计算提高工控安全“免疫力”
一直以来,国家工控系统网络安全都是一场没有硝烟的战争。“考虑到工控系统的脆弱性和工业应用场景的特殊性,传统网络安全防护手段已经难以满足工业控制系统安全需求。”宁波和利时信息安全研究院有限公司方案总监穆雷霆指出。
中国工程院院士沈昌祥介绍称,由于人们对IT的认知逻辑的局限性,不能穷尽所有组合,只能局限于完成计算任务去设计IT系统,必然存在逻辑不全的缺陷,从而难以应对人为利用缺陷进行的攻击。因此,为了安全必须从逻辑正确验证、计算体系结构和计算模式等方面进行科学计算创新,以解决逻辑缺陷被攻击者所利用的问题,形成攻防矛盾的统一体。确保为完成计算任务的逻辑组合不被篡改和破坏,实现正确计算,这就是主动免疫防御。可信计算为构建主动免疫防御架构提供了技术支撑。
可信计算是指计算运算的同时进行安全防护,全程可测可控,不被干扰,是一种运算和防护并存的主动免疫的新计算模式,以密码为基因,实施身份识别、状态度量、保密存储等功能。它可以及时识别“自己”和“非己”成分,从而破坏与排斥进入机体的有害物质,相当于为计算机信息系统培育了免疫能力。
穆雷霆称:“工业网络安全应基于可信计算等主动防御技术,通过控制系统内嵌可信计算防护体系,可实现主动识别、主动度量和主动保护功能,增强自身防护能力。”
“网络空间已经成为继陆、海、空、天之后的第五大主权领域空间。没有网络安全就没有国家安全,安全是发展的前提。”沈昌祥指出,“网络空间安全是计算科学问题,是体系结构问题,也是计算模式问题。经过长期攻关应用,我国形成了自主创新安全可信体系,完备的可信计算3.0产品链,将形成巨大的新型产业空间。”
风险评估是安全状态的试金石
根据工控典型风险评估案例分析,工控系统目前面临十大主要安全风险,涉及网络架构、工控协议、安全基线、安全漏洞、威胁感知、人员机构、安全管理、接入管理、物理环境、运维记录等多个方面。工控系统安全不仅需要核心技术支撑,还需进一步加强安全防护能力建设,风险评估首当其冲。
国家信息技术安全研究中心牵头、参与了核电网络安全大检查、某大型枢纽网络安全验收、工业互联网分类分级试点、车联网网络安全检测评估、数控机床网络安全检查等几十项专项任务。通过对核电领域DCS系统、油气管道SCADA系统、智能制造DNC系统的对比分析发现,各类系统基本都会存在服务器机房或控制器节点位置等物理环节风险。部分安全防护意识较差的机构,未将工控系统纳入企业网络安全管理体系或网络安全防护规划建设中,且未设专门人员负责工控网络安全。此外,数据安全与技术防护方面也存在欠缺。
为此,国家信息技术安全研究中心总工程师王宏指出,工业控制系统涉及领域广、业务场景丰富,系统类型差异巨大,因此,风险评估工作需要在网络安全法律法规和标准要求下,根据工业控制系统实际特点,针对性开展评估工作。同时,要将目标系统模拟仿真环境测试与实际系统评估相结合,将未知漏洞挖掘与已知漏洞对标两种检测途径相结合,加强评测环境选择合理性。另外,要加强技术手段选择的有效性,基于多种手段开展综合评估,保障评估的有效性与完整性。
“网络安全本质上是动态的平衡,没有百分百的安全,也没有一步到位的解决方案,它永远在路上。风险评估是安全状态的试金石,只有不断发现目标系统的安全风险,才能促进系统网络安全防护良性循环。”王宏谈道。
贯标是工控安全政策标准落地、落实的基础,旨在为工控安全防护领域提供技术、标准、人才等方面支撑。中国电子技术标准化研究院高级工程师李琳指出,要进一步提升工业企业工业控制系统信息安全防护水平,服务制造业高质量发展,应该在学习借鉴两化融合贯标、数据管理能力成熟度评估等先进经验基础上,以贯标为抓手,推动工业企业工业信息安全防护工作的开展。
工业互联网数据安全亟待加强
进入数字时代,工业互联网数据日益成为提升制造业生产力、竞争力、创新力的关健要素。然而,在互联开放的环境下,网络攻击路径增多、难度降低,这导致数据安全风险进一步加剧。与此同时,新一代信息技术的广泛应用与渗透,带来了包括深度伪造、数据污染等在内的全新的数据安全风险。从数据采集、数据传输、数据存储、数据使用的全生命周期各个环节来看,工业数据安全风险无处不在。
如何加强互联网数据安全防护?国家工业信息安全发展研究中心标准质量处处长陈雪鸿认为,工业互联网数据进行分类分级防护刻不容缓。应从工业互联网数据全生命周期各环节,细化防护方位及内容,从工业互联网数据分类分级、通用安全、一级数据安全、二级数据安全、三级数据安全等方面的不同防护要求进行治理。
“未来是高度数字化的数字孪生世界,网络安全风险遍布数字化所有场景。”360政企安全集团助理总裁兼工业安全事业部总经理李航谈道,“传统安全思路还停留在碎片化产品层面。我们应以工业数据为核心、资产为基础,通过‘白+黑’的技术手段,打造工业安全‘三位一体’的纵深安全运营防护体系。”
美国历史学家克拉克教授曾经说过:“人类历史上只发生过一件事情,那就是工业革命。”现如今,中国已经到了从要素密集型、规模型的重工业,向智能化、信息化、服务化的高端制造、智能制造转型的新阶段,工业安全成为一个绕不过去的重要话题。数字时代新形势下,应该如何筑牢工业控制系统“安全堤”?长路虽漫漫,但未来仍可期。
其它新闻资讯
 2024 / 11 / 05
-
中国新闻网 中新社武汉11月5日电 (记者 张芹)中国工业和信息化部新闻宣传中心党委书记、主任张学军5日在武汉介绍,当前中国“5G+工业互联网”发展已由起步探索...
 2024 / 09 / 26
-
数据统计到9月26日,2024中国数字经济创新发展大会在广东汕头开幕。大会发布的《中国数字经济发展指数报告(2024)》显示,我国产业数字化转型成效明显:中央企...
 2024 / 08 / 30
-
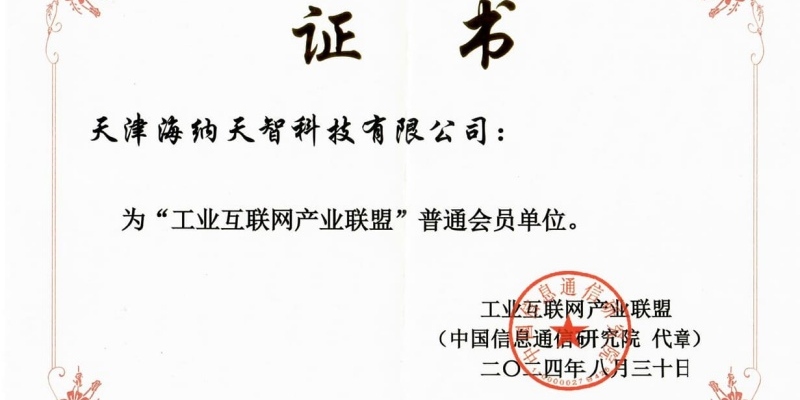
海纳天智于2024年8月30日喜获“工业互联网产业联盟”普通会员单位证书。
 2024 / 07 / 31
-
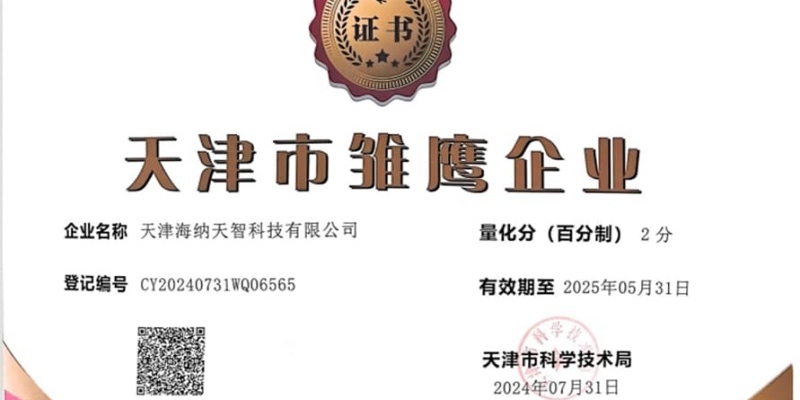
雏鹰企业是指具有较强的创新能力,未来具有较高的发展潜力,按照本办法通过评价入库的初创企业。 重点支持智能科技、生物医药、新能源、新材料、装备制造、汽车、石油化工...
 2022 / 10 / 13
-
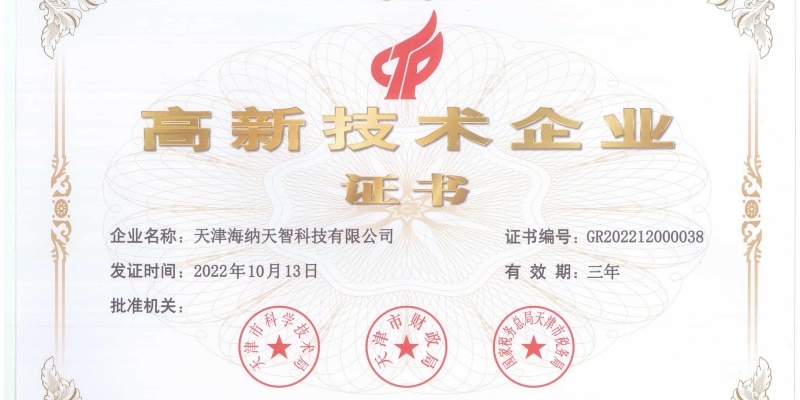
科学是发展的重要内在推动力,高新技术企业是指在《国家重点支持的高新技术领域》内,持续进行研究开发与技术成果转化,形成企业核心自主知识产权并以此为基础开展经营活动...
 2021 / 06 / 09
-
近日,中国信息通信研究院公布最新数据显示,我国工业互联网标识注册量已突破200亿,超额完成第二个工业互联网三年行动计划提出的到2023年标识注册量超过150亿的...